Повідомлення про фішингову кампанію, спрямовану на Hostico
Бренд Hostico піддався масштабній фішинговій кампанії. Дізнайтеся, як ідентифікувати шахрайські повідомлення та які заходи захисту ми рекомендуємо.
В останні два дні бренд Hostico став мішенню великої кампанії фішингу, в рамках якої розповсюджуються шахрайські електронні листи, що несанкціоновано використовують ідентичність нашої компанії. Мета цих повідомлень полягає в тому, щоб ввести в оману отримувачів і змусити їх перейти на шкідливі веб-сторінки, де їхні особисті дані, дані для входу або банківські реквізити можуть бути скомпрометовані.
Перші повідомлення були отримані в суботу, 10 жовтня 2026 року, приблизно о 13:00, коли кілька отримувачів повідомили нам про існування підозрілих електронних листів, представлених як офіційні комунікації Hostico. Протягом недільного дня, 11 жовтня 2026 року, шахрайська діяльність значно посилилася, були ідентифіковані повторні хвилі повідомлень, що розподілялися серед власників доменів .ro.
Які заходи я вжив до тепер?
Негайно після отримання перших скарг, ми почали необхідні заходи для інформування користувачів і обмеження впливу цієї кампанії.
У першій стадії ми опублікували попередження в розділі сповіщень веб-сайту Hostico, а також на наших офіційних каналах у соціальних мережах, щоб привернути увагу до шахрайських повідомлень, які circulують.
У паралельній дії були надіслані повідомлення про зловживання до відповідальних організацій, які займаються адмініструванням доменів, залучених до атаки. Ці скарги стосувалися як домену, пов'язаного з адресами, що використовуються для надсилання повідомлень, так і домену, що використовувався для перенаправлення одержувачів на шкідливі сторінки.
Беручи до уваги інтенсифікацію кампанії протягом неділі, 11 жовтня 2026 року, ми вирішили розширити заходи з інформування. Таким чином, було надіслано повідомлення через розсилку всім клієнтам Hostico, а ця інформація також була опублікована на нашому блозі, щоб її могли ознайомитися будь-яка особа, яка отримує таке повідомлення.
Як можна виявити шахрайські повідомлення?
Зловмисники намагаються створити враження, що повідомлення надходять від Hostico, використовуючи назву компанії та елементи, які можуть наводити на думку про легітимне спілкування. Такі спроби можуть торкатися проблем, пов’язаних із сервісами, доменами, рахунками або безпекою облікового запису, щоб змусити отримувачів діяти, не перевіряючи автентичність запиту.
Важливим елементом є посилання, включені до цих повідомлень. Вони направляють користувачів на веб-сайти, які імітують легітимні сторінки, з метою збору введеної інформації, включаючи паролі або дані банківських карток.
Щоб полегшити виявлення цих спроб шахрайства, ми наводимо нижче приклад повідомлення, надісланого в рамках поточної кампанії. Він ілюструє, як зловмисники намагаються використовувати особу Hostico, щоб надати достовірність запитам і змусити отримувачів перейти за зовнішніми посиланнями.
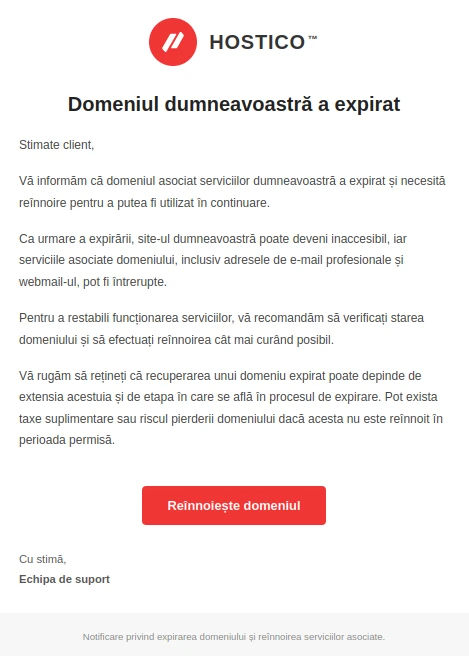
Зазначаємо, що наданий приклад не обов'язково є єдиним варіантом повідомлень, які перебувають у обігу, це варіант, який був ідентифікований на даний момент. Зміст, адреси відправників та використані посилання можуть бути змінені в процесі кампанії, з цієї причини ми рекомендуємо не покладатися виключно на схожість з ілюстрованим повідомленням.
До цього моменту серед ідентифікованих адрес у розповсюдженні шахрайських повідомлень можна згадати:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Важливо: Обидва адреси електронної пошти не є обов'язково єдиними, що використовуються . Зловмисники можуть використовувати й інші адреси електронної пошти або домени для продовження кампанії. З цієї причини ми рекомендуємо перевіряти будь-які підозрілі повідомлення, незалежно від адреси або імені відправника, що відображається.
Повідомляємо, що ці повідомлення не надсилаються Hostico і не є офіційними комунікаціями нашої компанії.
Як перевірити, чи повідомлення надійшло від Hostico?
Офіційні повідомлення щодо замовлених послуг надсилаються на адреси електронної пошти, пов'язані з обліковими записами клієнтів або уповноваженими підконтрактами. Серед офіційних адрес, які використовує Hostico, є:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Перевірка адреси відправника є першим кроком, але не повинна бути єдиним критерієм, що береться до уваги, оскільки деякі шахрайські повідомлення можуть підробляти навіть інформацію, що відображається у полі відправника.
У випадку, якщо ви отримаєте повідомлення, яке запитує здійснення платежу, оновлення даних для входу або підтвердження особистої інформації, рекомендуємо вам перейти безпосередньо на вебсайт hostico.ro, ввівши вручну адресу в браузері, не використовуючи посилання з підозрілого повідомлення.
facture та ситуація платежів можна перевірити в зоні клієнта Hostico, у розділі Фінансовий. Будь-яка операція з платежу повинна здійснюватися виключно через офіційні канали та платіжний процесор, використовуваний Hostico.
Що робити, якщо ви перейшли за підозрілым посиланням?
Якщо ви отримали одне з цих повідомлень, проста отримання електронного листа не означає, що ваша інформація була скомпрометована. Проте важливо не переходити за посиланнями та не надавати дані через вказані сторінки.
У ситуації, коли ви вже перейшли за шахрайським посиланням або ввели інформацію на підозрілій сторінці, рекомендуємо вжити наступні заходи, в залежності від розкритих даних:
- Змініть пароль облікового запису Hostico. Якщо ви ввели облікові дані на підозрілій сторінці, негайно скиньте пароль облікового запису клієнта. Якщо той самий пароль використовується і для інших послуг, змініть його і в цих.
- Увімкніть двофакторну аутентифікацію (2FA). Ця функція забезпечує додатковий рівень захисту від несанкціонованого доступу. Ви можете ознайомитися з документацією про активацію двофакторної аутентифікації.
- Негайно зв'яжіться з банком-емітентом картки. Якщо ви надали банківські реквізити або інформацію про картку, попросіть оцінити ситуацію і, якщо потрібно, заблокувати або замінити картку для запобігання несанкціонованим транзакціям.
- Перевірте активність облікових записів. Слідкуйте за можливими незвичними входами, несанкціонованими змінами та транзакціями, які ви не впізнаєте.
- Перевірте безпеку пристрою. Якщо ви завантажили або виконали файли з підозрілих повідомлень, проведіть сканування з оновленим рішенням безпеки.
Кампанії фішингу можуть швидко еволюціонувати, як через зміну адрес відправлення, так і через використання нових доменів або варіантів повідомлень. Саме тому ідентифікація шахрайської адреси не гарантує, що подальші спроби використають таке ж джерело.
Ми закликаємо вас дотримуватися обережності щодо будь-якого непроханого спілкування, яке просить вас терміново здійснити платіж, увійти до системи або надати конфіденційну інформацію. У разі виникнення сумнівів пряма перевірка через офіційні канали завжди є переважнішою за доступ до посилання з підозрілого повідомлення.
Для îтреби, перевірки автентичності деяких повідомлень або повідомлення про спроби фішингу, які використовують ідентичність Hostico, ви можете зв'язатися з нами за адресою office@hostico.com або через офіційну сторінку контакту.
Дякуємо всім, хто повідомив нам про ці спроби. Надіслані інформації дозволили нам відреагувати ще з перших виявлених повідомлень і проінформувати в короткий термін якомога більшу кількість користувачів.

